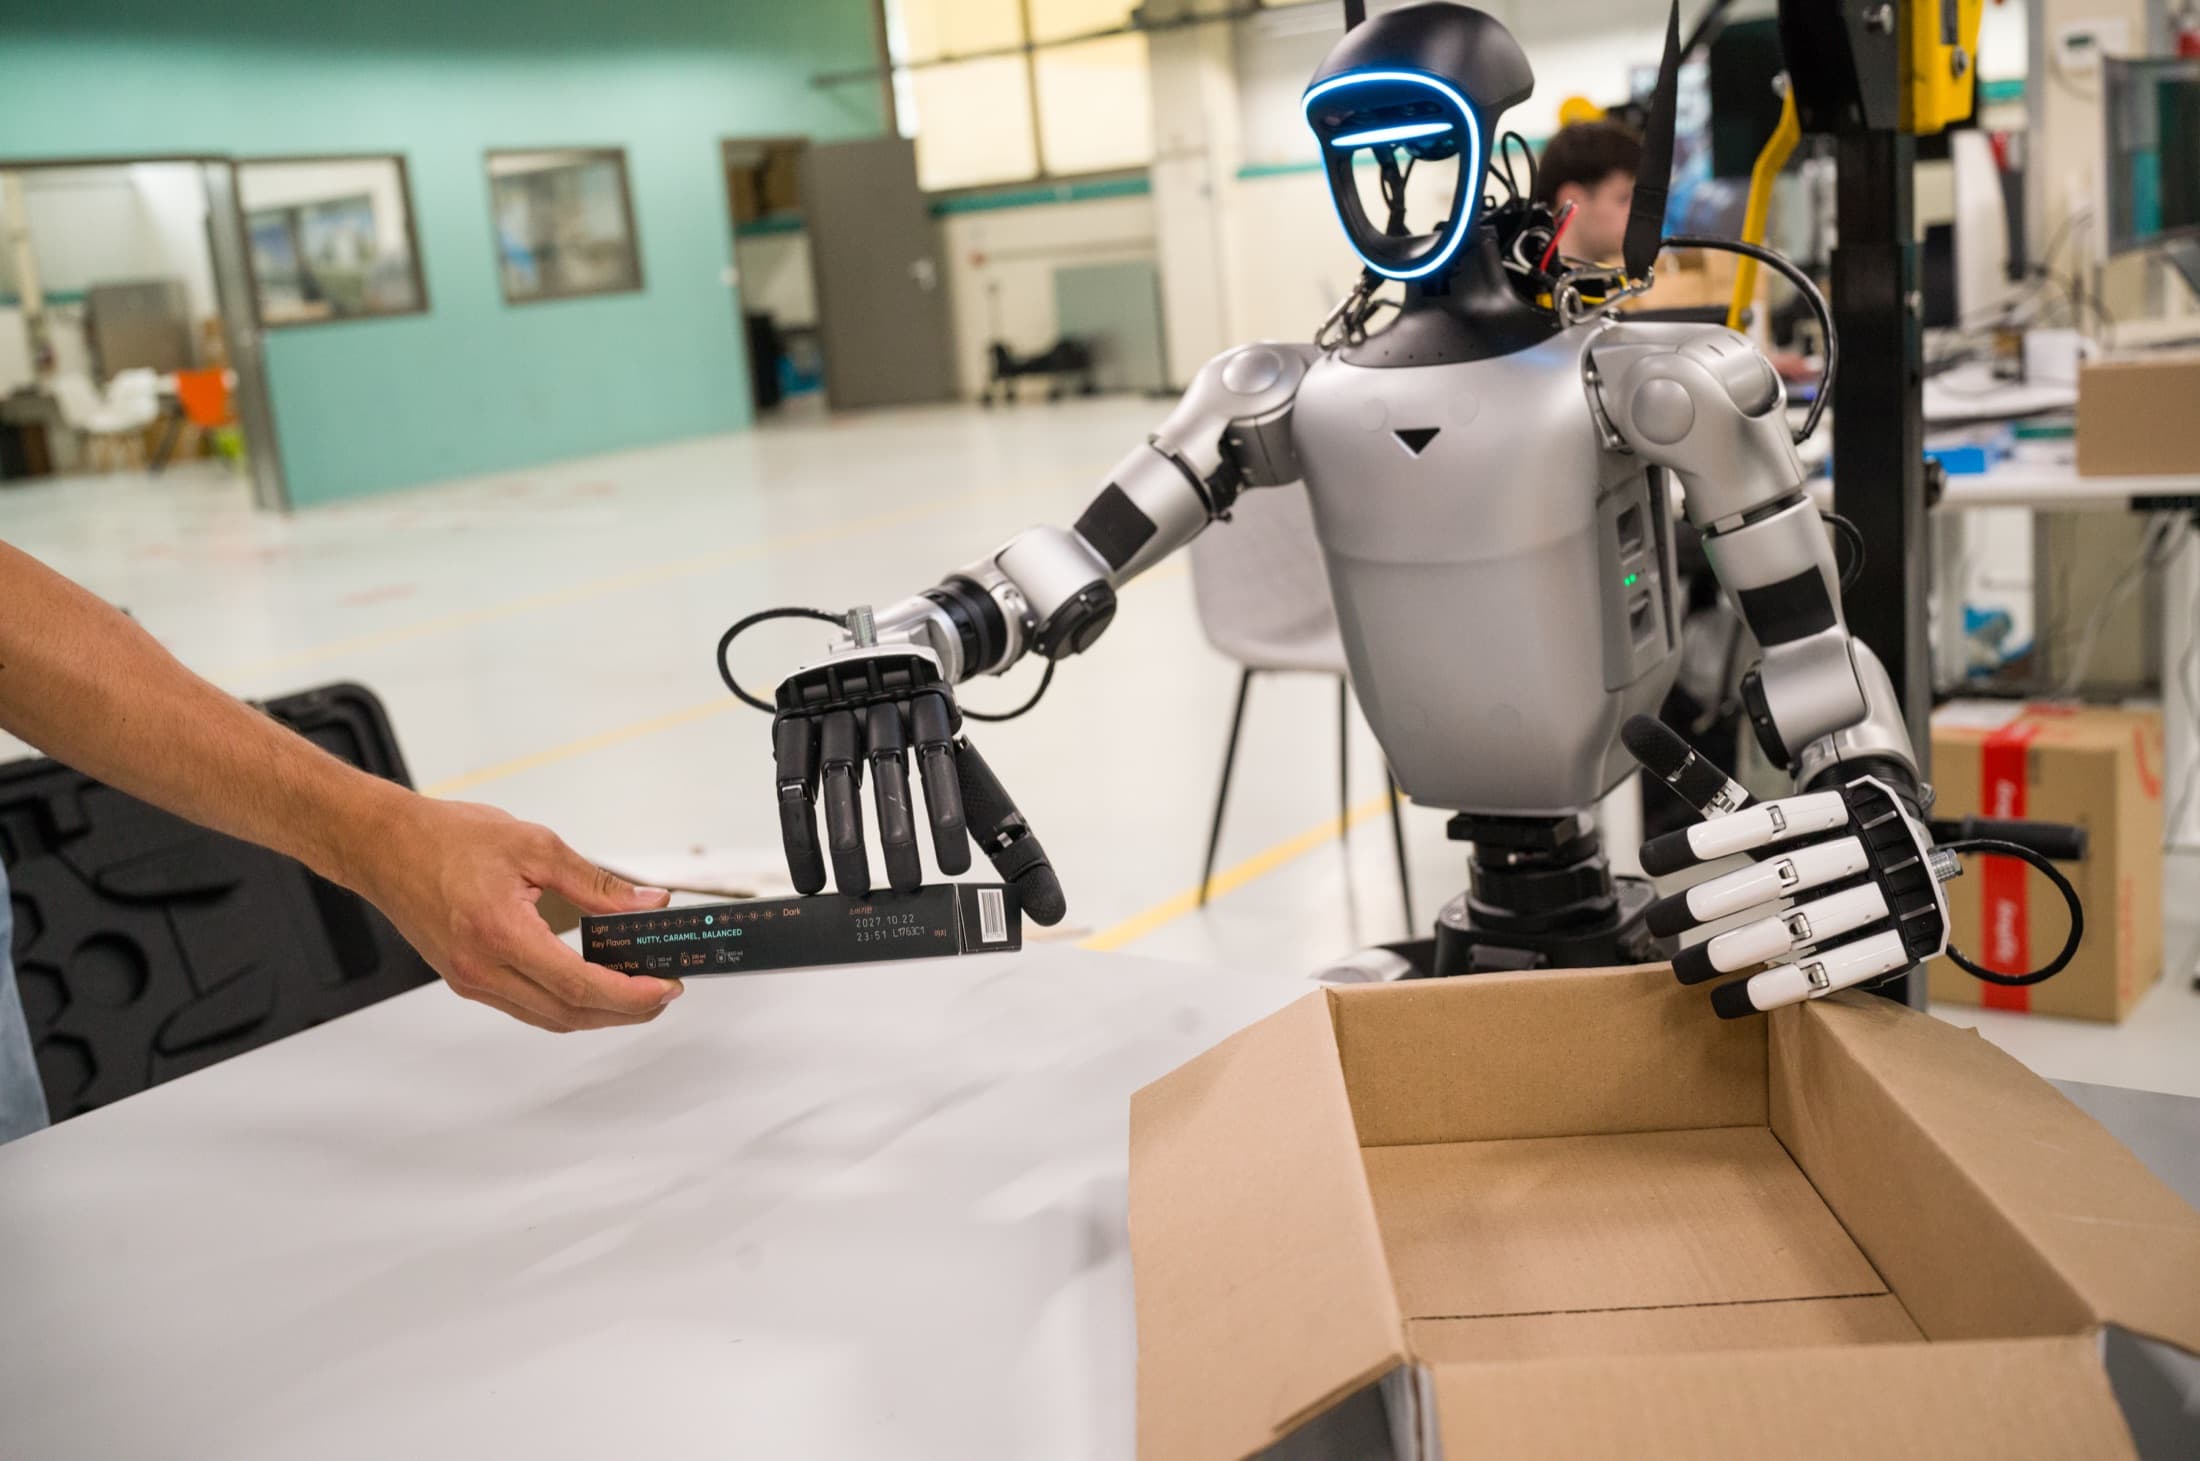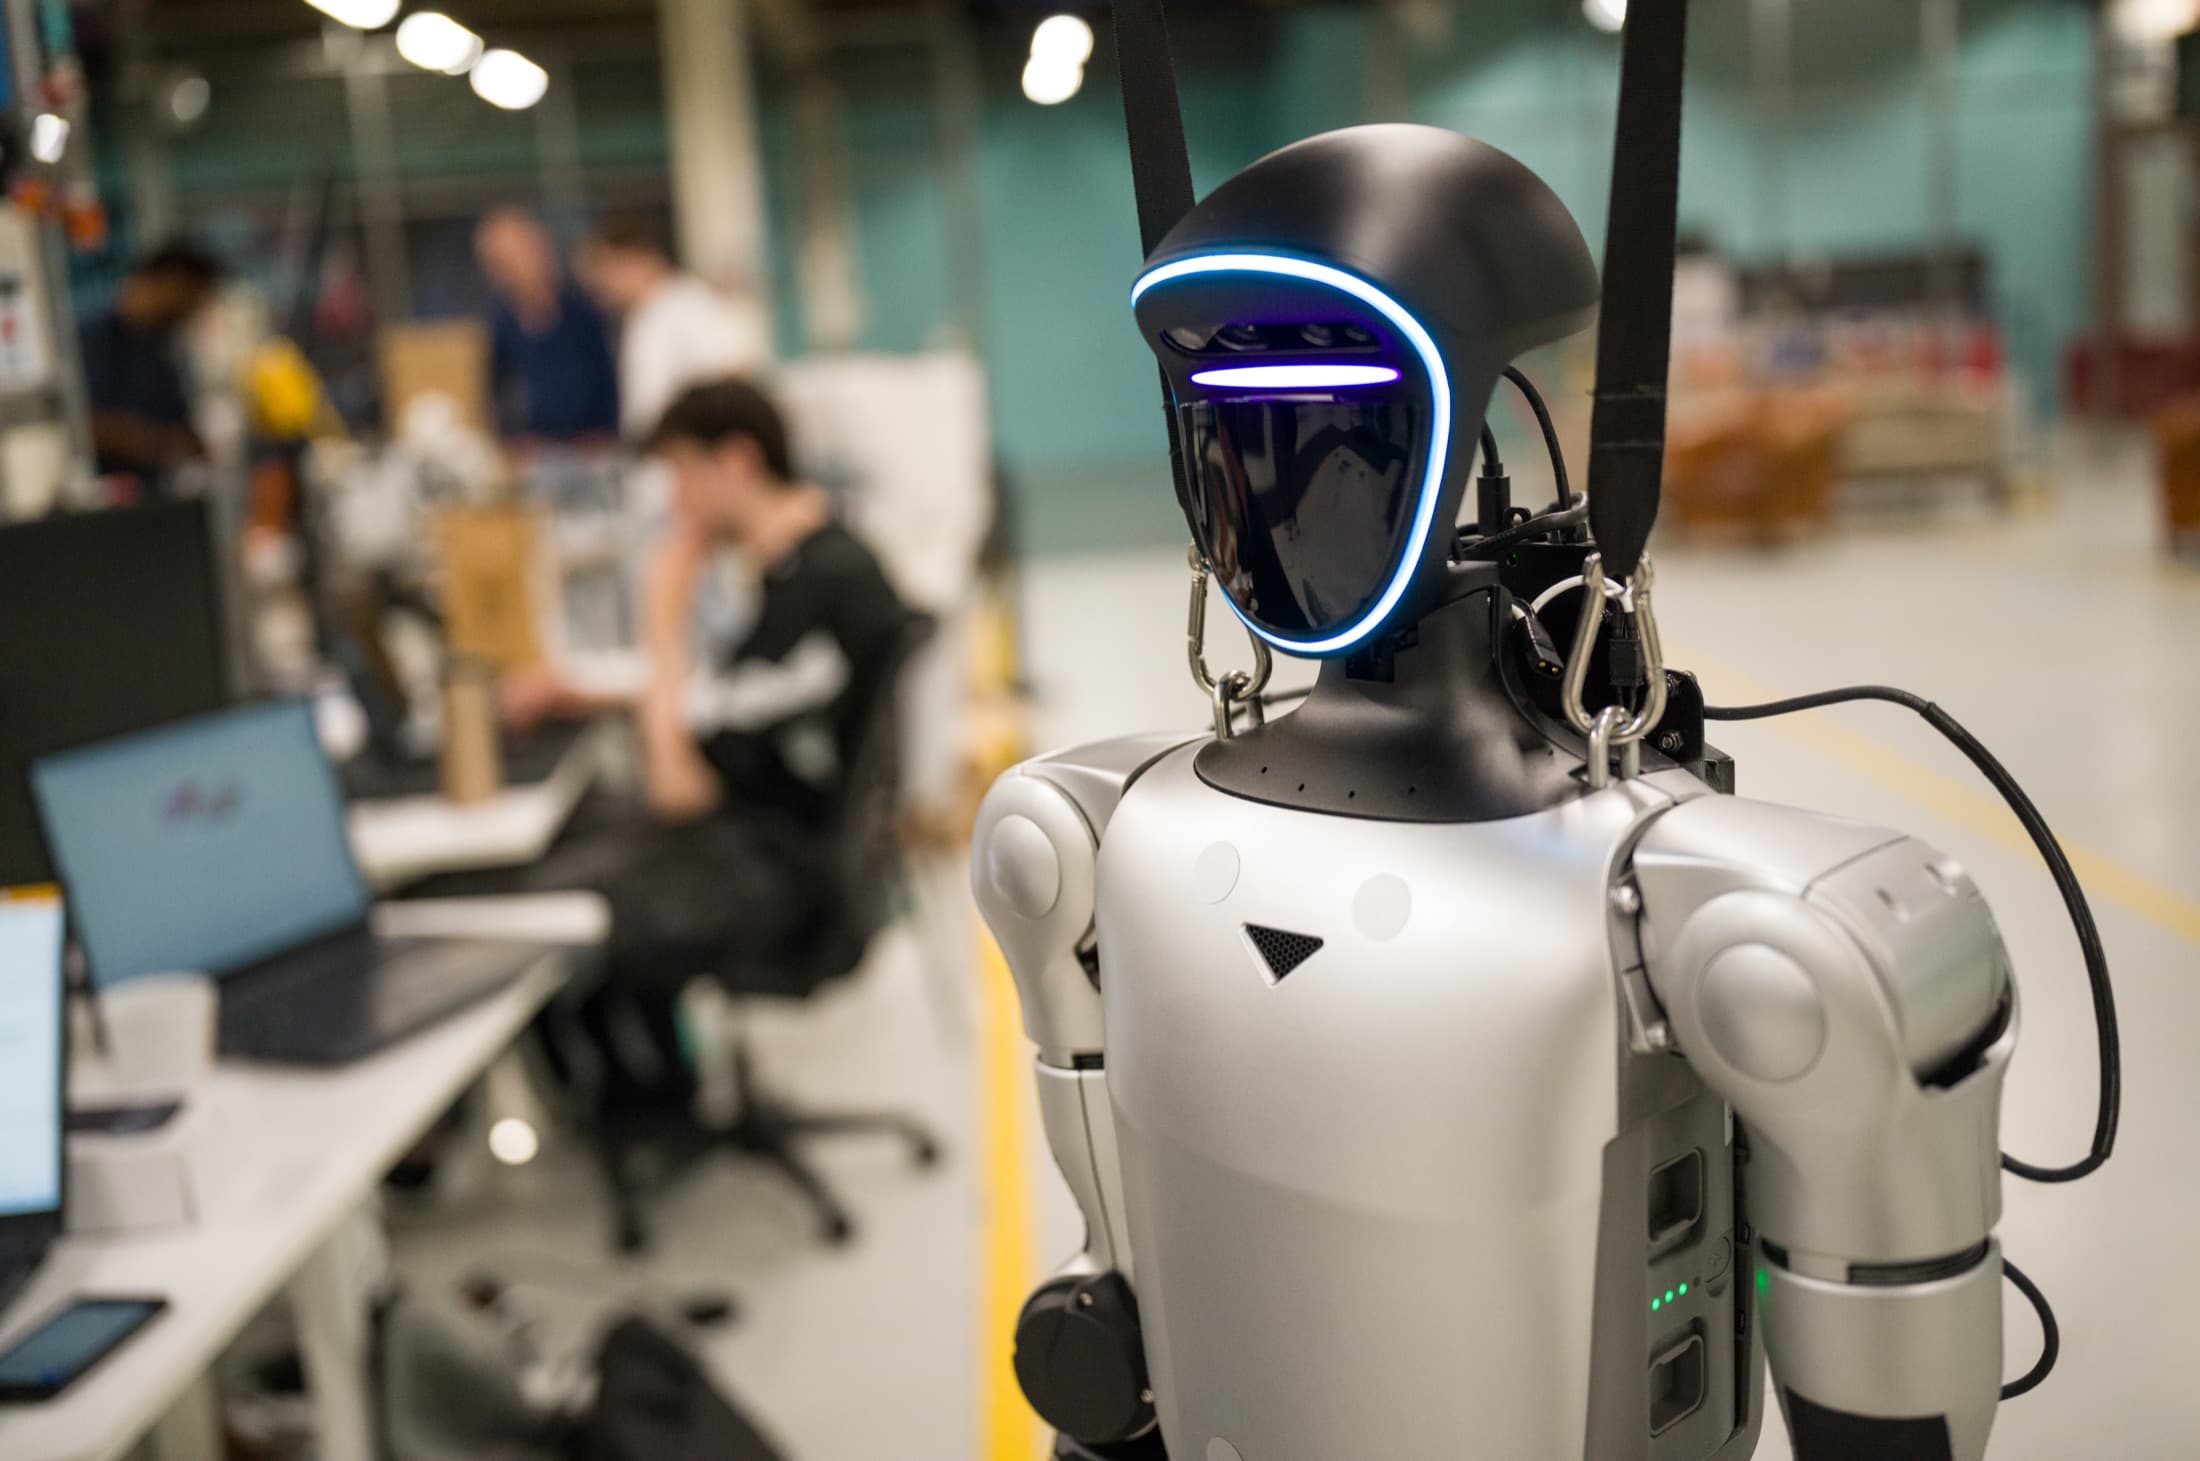
Robots die naar China bellen. Robots die je via Bluetooth overneemt. Robots die wild om zich heen slaan. Wie met humanoids bezig is, komt deze verhalen elke week tegen. Sommige kloppen. Andere worden flink opgeblazen, soms door partijen die er zelf een product of een belang bij hebben.
In het Humanoid Application Center in Schiedam werken we elke dag met humanoids en robothonden van onder meer Unitree, AgiBot en UBTech. We hebben robots opengeschroefd, gekeken wat er aan boord zit en gelezen wat onafhankelijke onderzoekers vonden. Dat is voor ons geen eenmalig project maar doorlopend werk. Dit is wat we tot nu toe weten: wat klopt, wat overdreven is, en hoe je er nuchter en veilig mee werkt.
Waarom dit ertoe doet
Humanoids worden een belangrijke technologie, voor productie, logistiek, bouw en zorg. Volgens de International Federation of Robotics (IFR) zijn er in 2025 wereldwijd bijna 7.000 humanoids op ware grootte verkocht. De IFR telt wereldwijd 174 makers van humanoids, waarvan meer dan de helft in China. Als Europa de kop in het zand steekt omdat we elkaar bang maken voor datalekken, lopen China en Amerika verder uit. Dan bouwen anderen de kennis, de fabrieken en de productiecapaciteit op. Maar techniek blind gebruiken die je niet snapt, en ondertussen al je data weggeven, is ook geen strategie.
Daarom kijken we bij het HAC niet alleen naar wat er technisch kan, maar ook naar hoe je het veilig in een organisatie inbouwt. Dat begint met snappen hoe zo'n robot in elkaar zit.
Cybersecurity becomes as important as safety.
Een humanoid in lagen
Een humanoid is geen magische doos, maar een stapel bekende techniek. Onderin zit de besturingscomputer van de fabrikant. Die houdt de robot in balans en stuurt de motoren aan. Daar kom je als gebruiker niet in. Bij humanoids voor ontwikkeling en onderzoek zit daarboven een tweede computer voor je eigen software, vaak een . Die twee praten met elkaar via een berichtensysteem als , en met de buitenwereld via wifi, , een app en de cloud van de fabrikant.
Elke laag heeft zijn eigen risico's, en zijn eigen maatregelen. Wie de lagen kent, kan per laag kiezen in plaats van het hele apparaat te wantrouwen of juist blind te vertrouwen.
Wat onafhankelijke onderzoekers vonden
De meeste openbare kennis over de beveiliging van humanoids komt van een kleine groep onderzoekers buiten de fabrikanten, vooral rond de robots van Unitree. Die horen bij de best verkochte en zijn relatief betaalbaar, dus onderzoekers kunnen ze makkelijk kopen en openmaken. Wat zij lieten zien, is serieus:
- Overname via Bluetooth en radio. Minstens vier teams lieten tussen 2025 en 2026 zien dat je een robot in de buurt kon overnemen: de groep achter UniPwn (september 2025), het Chinese team DARKNAVY op het hackerscongres 39C3 in Hamburg (december 2025), Fraunhofer IPA in Duitsland, dat in mei 2026 een kritiek Bluetooth-lek meldde in een G1 met firmware uit 2025, en de onderzoeker achter UniBLEed (augustus 2026). Bij UniPwn hadden alle robots dezelfde sleutel. Daardoor kon een besmette robot volgens de onderzoekers andere robots in Bluetooth-bereik besmetten; dat is als mogelijkheid beschreven, niet in de praktijk gezien.
- Overname via de cloud. Op 39C3 lieten de onderzoekers zien hoe buitenstaanders een G1 met internet konden overnemen. Ze hadden alleen het serienummer nodig. Ze combineerden een fout in de cloud van de fabrikant met het ompraten van de ingebouwde AI-assistent, en kregen zo volgens hun talk ook toegang tot camera en luidspreker. Bij UniBLEed gaf de robot via Bluetooth gegevens prijs aan iedereen in de buurt. Met die gegevens kon elk gratis account via de cloud de sleutel van die robot opvragen. Beide cloudfouten zijn volgens de onderzoekers gedicht.
- Updates en interne berichten. In 2026 bleek dat firmware-updates aan te passen zijn, omdat de beveiliging op een vaste sleutel rust; een oplossing is niet gemeld. En op de Go2 kon iedereen op hetzelfde netwerk via het onbeveiligde interne berichtensysteem eigen code op de robot zetten. Voor de EDU-versie komt daar volgens de onderzoekers waarschijnlijk geen oplossing voor.
- Ompraten via het taalmodel. Onderzoekers van de University of Pennsylvania lieten robots met een taalmodel, waaronder een robothond, met slimme opdrachten schadelijke dingen doen. De fabrikanten waren vooraf ingelicht.
Wat níet is aangetoond, is net zo belangrijk. Er is geen enkel bekend geval van een echte aanvaller die een Unitree-robot overnam buiten een onderzoek. De Amerikaanse lijst van lekken die echt misbruikt worden, bevatte op 23 oktober 2026 geen enkel Unitree-lek. De fabrikant bracht updates uit, en de cloudfouten zijn volgens de onderzoekers gedicht. Of de updates ook de andere lekken dichten, is voor zover wij weten niet onafhankelijk getest. En niet alles is dicht: voor de aanpasbare updates is geen oplossing gemeld, en de radio van de afstandsbediening is volgens de fabrikant pas in een volgende hardwaregeneratie te dichten.
Overnemen betekent hier meestal: krijgen op een computer in de robot. Wie dat heeft, kan software wijzigen, en in principe meekijken met camera's en bewegingen aansturen. Bij UniPwn en UniBLEed ging dat via de Bluetooth-dienst die de app gebruikt om de robot de eerste keer aan je wifi te koppelen. Bij het lek in de radio van de afstandsbediening was geen root-toegang nodig: daar namen onderzoekers direct de besturing over. Daarom is het advies om Bluetooth na de installatie uit te zetten waar dat kan, en de robot niet onbeheerd in een openbare ruimte te laten staan.
Lekken krijgen een , zodat iedereen weet over welk lek het gaat. De bekendste rond Unitree: CVE-2025-35027 en CVE-2025-60250 (UniPwn), CVE-2026-76639 en CVE-2026-76640 (UniBLEed), CVE-2026-27509 (het interne berichtensysteem van de Go2) en CVE-2026-1442 (firmware-updates die aan te passen zijn door een vaste sleutel; hoe je zo'n update op andermans robot krijgt, is niet openbaar).
Zware robots met NVIDIA aan boord
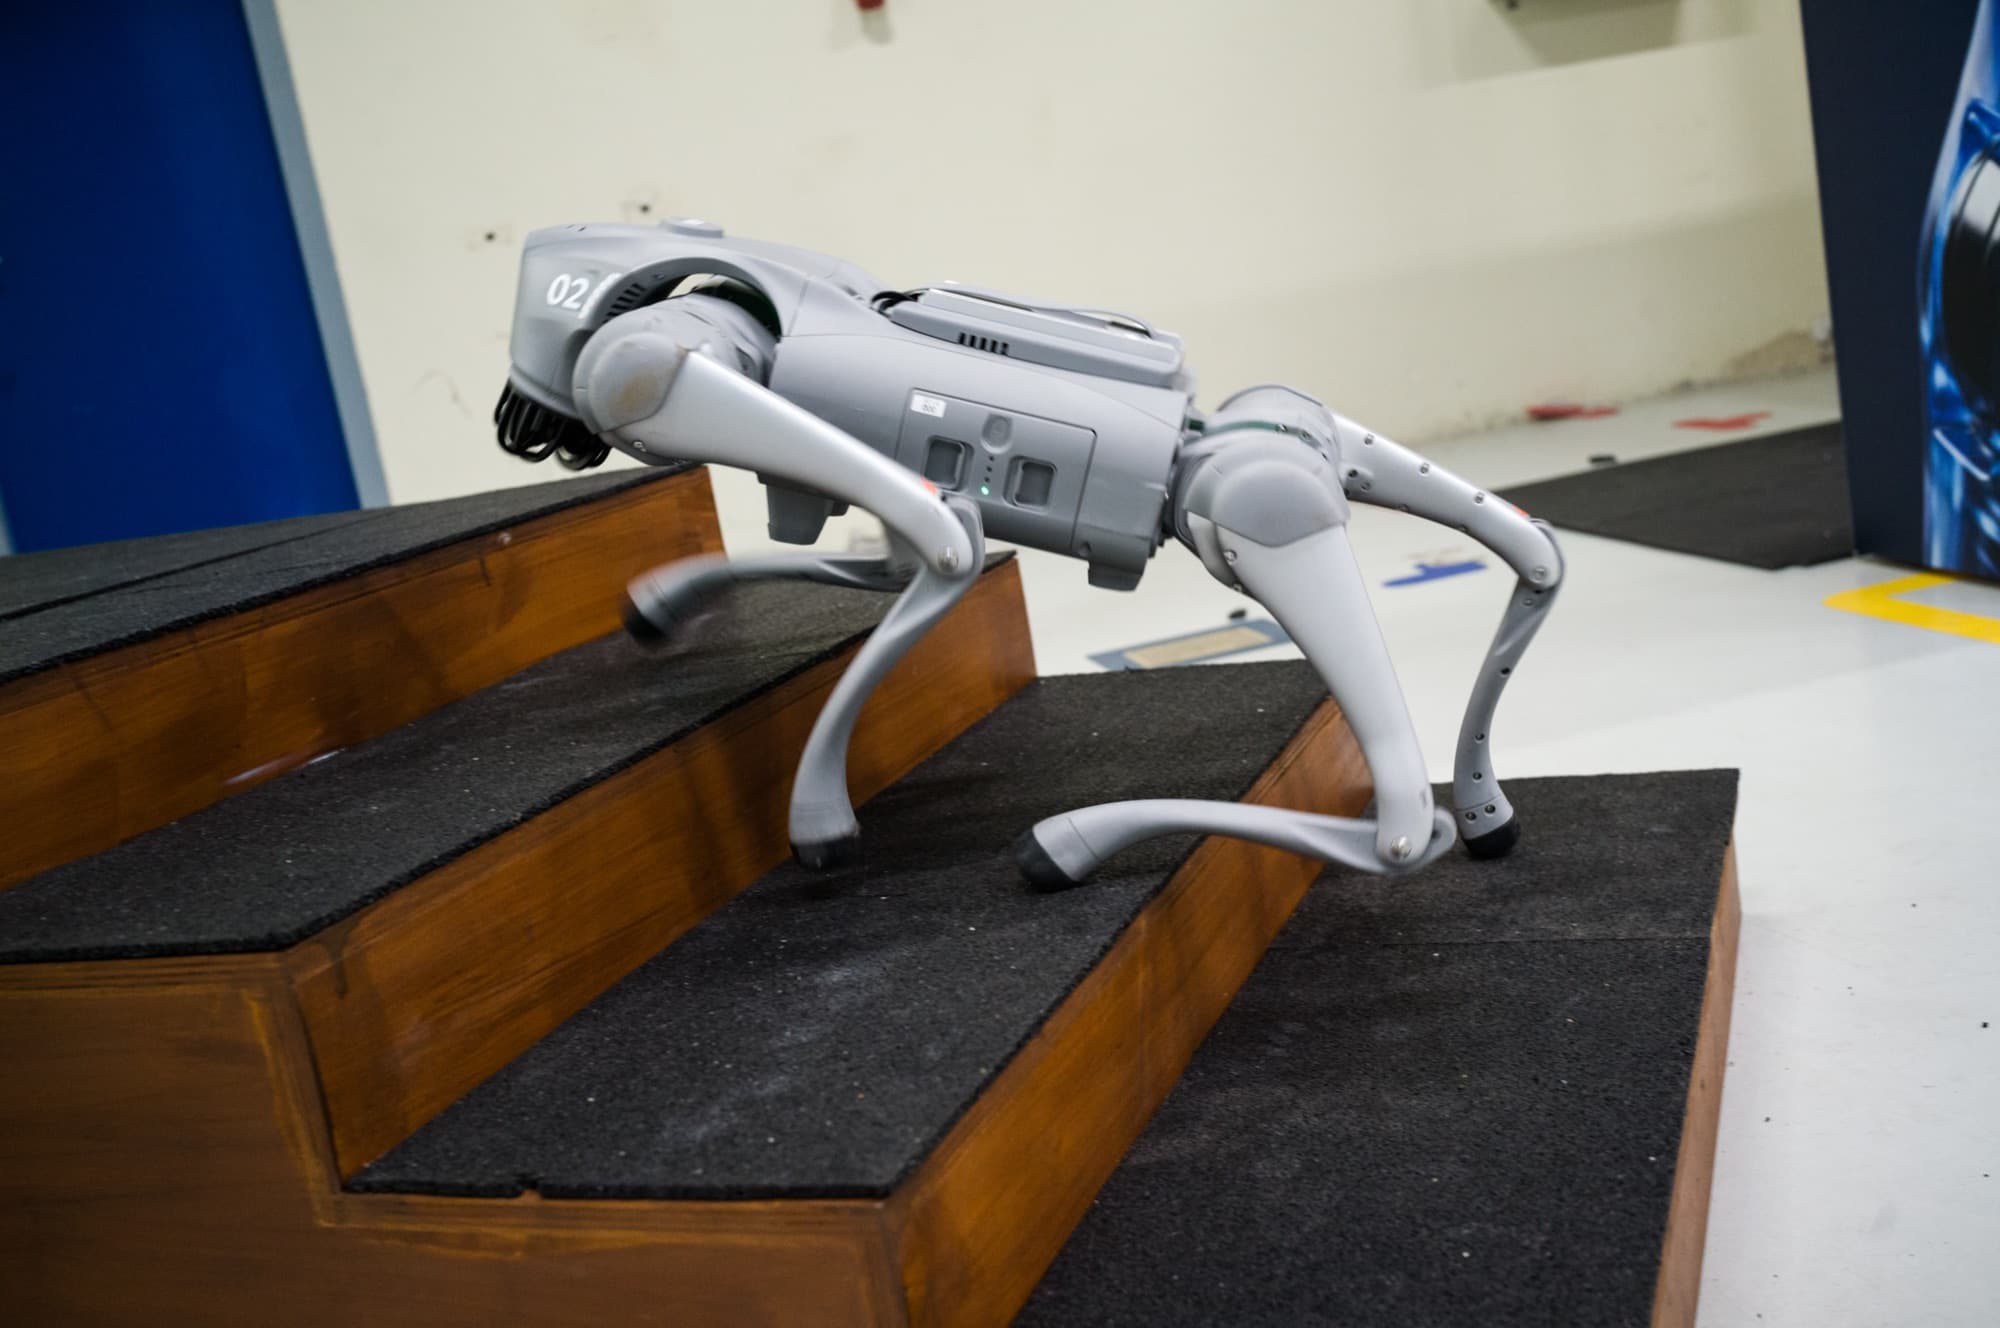
Bij humanoids voor ontwikkeling en onderzoek zit vaak een NVIDIA Jetson als tweede computer voor je eigen software, en bij nieuwere, grotere modellen soms de zwaardere Jetson Thor. Voorbeelden zijn de Unitree G1 EDU en H2 Plus, de EngineAI PM01, de Booster T1 en de AgiBot X2 Ultra. Ook Europese makers bouwen op NVIDIA-chips. Die computer is bedoeld voor je eigen software: je krijgt een login, en vanaf dat moment ben je zelf verantwoordelijk voor het beheer. Let wel op: ook de fabrikant kan er software op hebben staan.
Dat is precies het punt. Een Jetson is in de kern een Linux-computer, met de lekken en updates die daarbij horen. Tussen februari 2025 en maart 2026 publiceerde NVIDIA vijf beveiligingsupdates voor de Jetson-software, samen goed voor negen lekken. NVIDIA maakt de oplossingen, maar installeert ze niet in jouw robot. Beveiligd opstarten () en schijfversleuteling kunnen, maar staan standaard uit. En de fabrikant van een populaire robot publiceert de standaardlogin van die computer gewoon in de documentatie.
Waarom dat ertoe doet: bij de Unitree G1 EDU bijvoorbeeld zit de ontwikkelcomputer op hetzelfde interne netwerk als de besturing en kan hij met de software van de fabrikant bewegingen aansturen. Een slecht beheerde Jetson is dus geen gewone laptop met een lek, maar een deur naar een machine die kan lopen. Het goede nieuws: het grootste deel is gewoon IT-beheer. Eigen wachtwoorden, updates, zo min mogelijk diensten aan, en niet zomaar internet op. Maar ga er ook van uit dat die computer ooit een verkeerd commando stuurt, door een lek of een bug, en zorg dat de robot dan niemand kan raken: afstand, en een noodstop die niet via die computer loopt.
Een positief signaal: sommige fabrikanten publiceren zelf beveiligingsadviezen. AgiBot meldde in 2026 een lek in een van zijn robots en loste het op in een volgende versie. Zo hoort het.
Wat stuurt de robot naar buiten?
De vraag die iedereen stelt: wat stuurt zo'n robot naar buiten? De uitgebreidste openbare meting die wij vonden, komt van onderzoekers rond het Spaanse Alias Robotics, op een Unitree G1 in september 2025. Zij lazen het verkeer op de robot zelf mee, tien minuten lang. Wat ze zagen:
- Is de G1 online en gekoppeld, dan zet hij binnen vijf seconden na het opstarten een vaste, versleutelde verbinding op met de cloud van de fabrikant.
- Elke vijf minuten gaat er een statusrapport van ongeveer 4,5 kilobyte over die lijn: batterij, stand van de robot, kracht en temperatuur van de gewrichten, welke diensten aan staan en hoe druk de computer is. Dat rapport alleen is omgerekend zo'n 15 bytes per seconde (onze eigen rekensom). De paper noemt elders hogere doorvoercijfers voor dezelfde verbinding, zonder uitleg.
- De spraakassistent werkt met een online taalmodel en heeft daarvoor een eigen verbinding naar een externe server. Spreek je hem aan, dan gaat je vraag naar die dienst.
Wij zochten op 23 oktober 2026 op bij wie de adressen uit die meting geregistreerd staan: twee bij het CDN-netwerk van Tencent en één bij Alibaba Cloud, allebei met een registratie in Singapore. “Naar China” is dus te grof, “het blijft in Singapore” te mild: het zijn Chinese cloudbedrijven met een registratie in Singapore. Waar de servers staan en waar de data terechtkomt, zegt zo'n registratie niet.
De fabrikant zegt zelf dat de robot standaard offline is en pas na toestemming van de gebruiker met de cloud verbindt. Dat botst niet met de meting: je geeft één keer toestemming door internet aan te zetten, en dan gaat het statusrapport mee. Dat kun je volgens de openbare documentatie niet apart uitzetten; functies als de spraakassistent wel. En wat níet is aangetoond: dat camerabeeld of geluid ongevraagd naar buiten gaat. De onderzoekers stellen dat in hun samenvattingen wel, maar in de paper zelf schrijven ze dat hun beperkte inspectie het niet kon bevestigen. Ze zagen alleen dat de robot er de kanalen en software voor heeft. Het grootste aangetoonde risico van de cloud is dus overname door derden via lekken, niet stille spionage door de fabrikant.
Die meting hebben wij op onze eigen robots nog niet gedaan. Het is de logische volgende stap, en als we hem doen, delen we de uitkomst hier. Je kunt het ook zelf doen, in een :
Reken op een halve tot een hele dag, plus analyse. Je hebt een firewall nodig waarop je verkeer kunt opnemen, of een switch met een , een eigen netwerk voor de robot, een DNS-server die je zelf logt, en een laptop met .
- Noteer model, serienummer, firmware- en appversie, en welke functies aan staan.
- Zet de robot op een eigen netwerk () en laat internet alleen via de firewall lopen.
- Neem per situatie 30 tot 60 minuten op: aan zonder app, app op het lokale netwerk, app op afstand, spraak aan, en je eigen software op de Jetson.
- Kijk in Wireshark met wie de robot praat, hoeveel, en of je elke vijf minuten een piekje ziet.
- Lees de hoeveelheden. Video kost doorlopend honderden kilobits tot enkele megabits per seconde; het statusrapport is gemiddeld een paar bytes per seconde, plus wat verkeer om de verbinding open te houden. Zie je onverklaarde grote uploads, vraag dan de leverancier om uitleg.
- Draai het om: zet uitgaand verkeer dicht en kijk wat er wegvalt. Doe dit met de robot in rust of zittend, en test daarna of de noodstop en de afstandsbediening nog werken: ook een stopfunctie kan via het netwerk lopen. Zet daarna alleen open wat je echt nodig hebt, zoals updates in een vast onderhoudsvenster.
- Herhaal na elke firmware-update en leg per meting vast wat je zag.
Let op: Bluetooth, een eigen afstandsbediening of een simkaart zie je niet aan de router. En de opnames kunnen persoonsgegevens bevatten als de robot camera's of spraak gebruikt; bewaar ze beveiligd en kort.
Wie vertelt de verhalen, en met welk belang?
Een commercieel belang maakt een bevinding niet onwaar. Maar het verklaart wel waarom de toon vaak harder is dan het bewijs. Een paar voorbeelden, allemaal openbaar:
- Beveiligingsbedrijven.De belangrijkste meting komt van onderzoekers rond Alias Robotics, dat zelf robot-beveiliging verkoopt. Goed werk, maar hun samenvatting over “voortdurende exfiltratie” is sterker dan wat ze maten. Een rapport van Recorded Future spreekt over data naar China, maar verwijst voor de datastromen van de G1 alleen naar een blog en een populairwetenschappelijke site.
- Media en YouTube.Een vakwebsite schreef dat de robot geluid van zijn microfoons verstuurt; de bron die het artikel noemt, zegt dat niet. Op YouTube haalt een video met de titel “Robot Dogs Are A Security Nightmare” bijna 1,8 miljoen views. Daarin is sprake van verdacht verkeer naar Chinese servers, zonder adressen of hoeveelheden.
- Politiek en concurrentie. In de VS staat Unitree sinds 8 juni 2026 op de Pentagon-lijst van Chinese militaire bedrijven. En sinds 28 juli 2026 geeft de FCC, de Amerikaanse toezichthouder voor apparaten met radio, geen toelating meer aan nieuwe modellen van mobiele robots die buiten de VS gemaakt zijn. Let op: dat geldt ook voor Europese robots. De Amerikaanse humanoidmaker Agility steunt publiek een wetsvoorstel dat Chinese robots wil weren. Dat is industriebeleid, niet alleen veiligheid.
- De fabrikant zelf. Unitree noemt veel claims overdreven en zegt dat de robots standaard offline zijn. Maar volgens de onderzoekers liet Unitree in juli 2025 weten dat een oplossing jaren kon duren. Geruststelling van de fabrikant is dus ook geen bewijs.
En eerlijk is eerlijk: ook wij hebben belangen. Op onze werkvloer staan robots van onder meer Unitree, en je kunt ze via ons kopen. Juist daarom laten we de bronnen zien, zodat je zelf kunt oordelen.
De verhalen naast de feiten
De beweringen die we het vaakst horen. Denk eerst zelf na, en klik dan voor ons oordeel en de uitleg.
Wat denk jij? Klik voor ons oordeel
Zodra hij online en gekoppeld is, houdt een G1 een vaste lijn open en stuurt hij elke vijf minuten een statusrapport naar de cloud van de fabrikant. Volgens de fabrikant pas na toestemming van de gebruiker, maar dat rapport kun je niet apart uitzetten. Spreek je de spraakassistent aan, dan gaat je vraag naar een externe dienst.
Dat beeld of geluid ongevraagd naar buiten gaat, is niet aangetoond; de onderzoekers konden het in hun eigen meting niet bevestigen. Het grootste aangetoonde risico is overname door derden via lekken. Serieus genoeg om zelf te bepalen wat je gebouw verlaat.
Bij oudere firmware wel. Minstens vier teams lieten het zien, het laatst in augustus 2026. Er kwamen updates, maar die zijn voor zover bekend niet onafhankelijk getest. Misbruik buiten onderzoek is niet bekend. Dus: firmware bijhouden, Bluetooth uit na de installatie, en de robot niet onbeheerd tussen publiek.
Op de oudere robothond Go1 startte standaard een tunneldienst waarmee de robot van buitenaf te bedienen was. De onderzoekers noemden het een achterdeur, de fabrikant een kwetsbaarheid; in maart 2025 is het gedicht. Voor de G1 en Go2 is zo'n achterdeur niet aangetoond. Wel lekken, en dat is iets anders.
De adressen waar de robot mee praat, staan geregistreerd in Singapore, maar zijn van Chinese cloudbedrijven. Waar de data echt terechtkomt, zegt dat niet. De Chinese inlichtingenwet van 2017 verplicht organisaties mee te werken met inlichtingenwerk; hoe ver dat gaat, is onder juristen omstreden. Voor persoonsgegevens telt vooral de AVG: doorgifte buiten de EU vraagt waarborgen.
Updates zijn nodig: zonder updates blijven bekende lekken open. Maar updates zijn ook een ingang. In 2026 bleken firmware-updates aan te passen, en een update kan ook het loop- en stopgedrag veranderen. Dus: bewust updaten, eerst op één robot, daarna opnieuw meten en de veiligheid opnieuw testen.
Sinds 1 augustus 2025 gelden Europese cybereisen voor nieuwe draadloze apparaten met internet. Fabrikanten tonen dat meestal aan met de norm en een eigen verklaring. Zo'n verklaring geldt voor de versie die getoetst is, niet vanzelf voor elke latere update. En de norm kijkt of data beveiligd is, niet of het mag dat die naar een bepaald land gaat; dat regelt de AVG. Een ondergrens, geen vrijbrief.
Te kort door de bocht. Het Pentagon mag sinds 30 juni 2026 geen nieuwe contracten meer sluiten met Unitree, en vanaf 30 juni 2027 ook geen Unitree-producten meer inkopen. Nieuwe modellen van álle mobiele robots die buiten de VS gemaakt zijn, krijgen geen toelating meer, ook Europese. Modellen die al een toelating hadden, mogen blijven. Geen van de wetsvoorstellen tegen Chinese robots is al wet.
Europa kiest tot nu toe voor regels voor alle producten, ongeacht herkomst: de Machinerichtlijn, cybereisen voor draadloze apparaten, de , de AVG en vanaf 2027 de . Geen importverbod, wel voorwaarden en toezicht. Voor kritieke sectoren ligt wel een voorstel om leveranciers uit risicolanden te kunnen weren; robots staan daar nog niet in.
Een robot met camera's en microfoons verwerkt persoonsgegevens. Legt hij stelselmatig mensen vast, zoals je medewerkers op de werkvloer, dan is een verplicht; bij twijfel doe je er een. Je overtreedt de AVG pas als je de basis niet regelt: een grondslag, mensen vooraf informeren, goede beveiliging, afspraken met de leverancier en waarborgen als data de EU verlaat. Daarnaast heeft een OR instemmingsrecht zodra de robot medewerkers kan waarnemen; dat komt uit de Wet op de ondernemingsraden.
Voor machines zoals humanoids komen de strenge AI-eisen sinds de aanpassing van juli 2026 niet meer rechtstreeks uit de AI Act, maar via de Machineverordening; die eisen moeten uiterlijk in augustus 2028 gelden. Wel al van kracht: de verboden toepassingen, zoals emotieherkenning op de werkvloer, en de plicht om maatregelen te nemen die de AI-kennis van je mensen ondersteunen.
Fysieke veiligheid: echt, en te beheersen met afstand
De filmpjes van robots die wild om zich heen slaan zijn echt. Bij de bekende gevallen ging het om shows of tests dicht bij mensen. Een robot wordt niet boos. Wat wel gebeurt: een aangeleerde besturing die in een situatie komt waarvoor hij niet getraind is, een sensor of motor die faalt, een bedieningsfout, of een robot die valt. En de krachten zijn echt. Fraunhofer IPA mat bij een botsing van een G1 krachten boven 500 newton, ruim boven de pijngrenzen uit de norm voor robots die met mensen samenwerken. Ook op onze eigen werkvloer merken we hoeveel kracht de zwaardere modellen hebben.
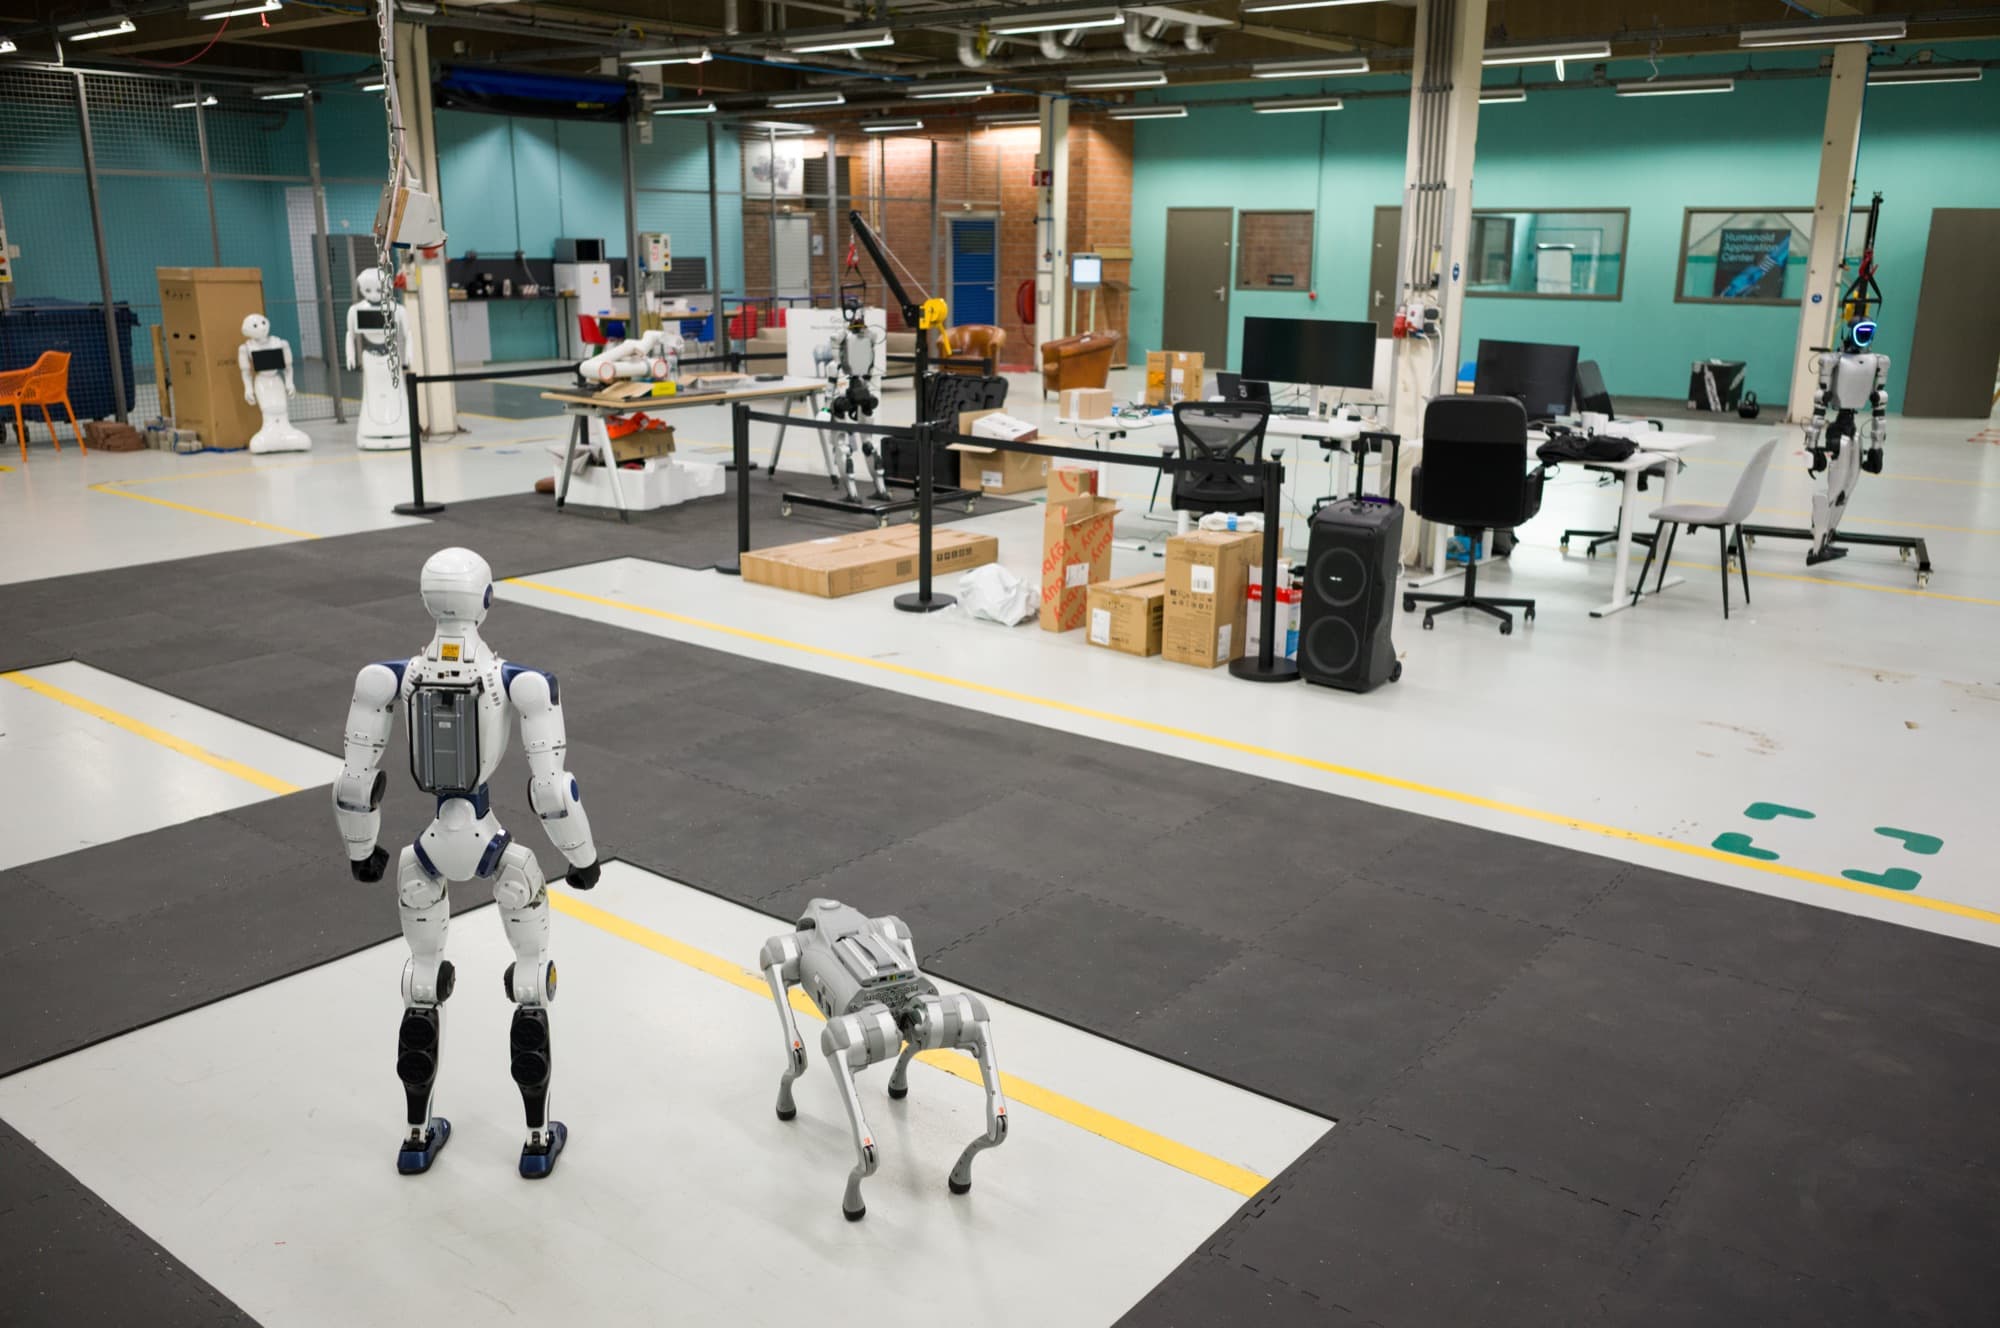
De normen voor robotarmen die met mensen samenwerken gaan uit van een robot die stil blijft staan als je de stroom eraf haalt. Een humanoid valt dan om. Een eigen norm voor robots die actief hun evenwicht houden, ISO 25785-1, is in de maak maar nog een ontwerp. Ook als die er is, blijft een risicobeoordeling verplicht. En de machineregels gelden nu al: een robot hoort een CE-markering en een conformiteitsverklaring te hebben, en als arbeidsmiddel in je te staan.
Wat dat in de praktijk betekent: afstand eerst. Een afgezette zone waar niemand komt zolang de robot aan staat, met als vuistregel een straal van minstens zijn lengte plus armbereik. Laat mensen geen werkplek delen met deze robots: daarvoor zijn ze niet ontworpen of getest. Daarnaast een noodstop met een vaste persoon, die je elke sessie test, in het besef dat de robot bij een stop vaak omvalt. Vang een vallende robot nooit op, maar laat hem vallen: bewegende gewrichten knellen, en 35 kilo of meer opvangen geeft rugletsel. Controleer na een val de accu voordat je hem weer laadt. En test op duur: gewrichten worden warm, en een robot die door warmte afschakelt, kan vallen.
Wat wij zelf doen
Zeven adviezen
- 01
Geef de robot een eigen netwerk
Een apart VLAN, uitgaand verkeer standaard dicht, en log wat hij probeert.
- 02
Meet wat hij verstuurt
Een dag meten aan de router zegt meer dan elk verhaal. Herhaal het na elke update.
- 03
Zet uit wat je niet gebruikt
Bluetooth na de installatie, de spraakassistent, bediening op afstand via de cloud.
- 04
Beheer de Jetson als een server
Eigen wachtwoorden, updates, zo min mogelijk diensten. NVIDIA maakt de fixes, jij installeert ze.
- 05
Update bewust
Eerst op één robot, dan opnieuw meten en ook de noodstop en het loopgedrag opnieuw testen. Helemaal nooit updaten maakt je kwetsbaarder.
- 06
Afstand eerst
Een afgezette zone ruimer dan de robot lang is, niemand erin zolang hij aan staat, een vaste persoon met een noodstop die je elke sessie test, en de robot in je RI&E.
- 07
Vraag je leverancier om papier
CE en conformiteitsverklaring, updatebeleid, een meldpunt voor lekken, een verwerkersovereenkomst en waar welke data heen gaat.
Europa: meedoen, met open ogen
Europa heeft al gereedschap. Voor machineveiligheid geldt nu al de Machinerichtlijn. Cybereisen voor nieuwe draadloze apparaten gelden sinds augustus 2025. Sinds september 2026 moeten fabrikanten actief misbruikte lekken melden onder de , en vanaf december 2027 gelden alle eisen, ook updates gedurende in principe minstens vijf jaar, voor robots die vanaf dan op de markt komen. Vanaf 20 januari 2027 stelt de Machineverordening eisen aan zelflerend gedrag en aan bescherming tegen digitale manipulatie. Wie een robot ingrijpend aanpast, of er zelf een toepassing mee bouwt met grijper, software en taak, kan zelf fabrikant worden, met CE-markering en risicobeoordeling.
Maar regels alleen bouwen geen industrie. De meeste humanoids komen uit China, en ook Europese humanoids gebruiken voor hun AI vrijwel allemaal Amerikaanse chips, meestal van NVIDIA. “Europees” betekent dus nog niet “soeverein”. Wie wacht tot er een volledig veilige Europese humanoid is, wacht lang en leert niets. Opvallend: juist de onderzoeksleider van Fraunhofer IPA, wiens team een kritiek Bluetooth-lek in een G1 vond en de krachten mat, pleit ervoor dat Europese fabrieken nu beginnen.
Dat is ook onze lijn. Europa wint niet door van een afstand te waarschuwen, maar door te leren hoe je deze robots veilig inzet, door te meten in plaats van te geloven, en door ondertussen eigen kennis op te bouwen. Daar werken we bij het HAC aan, samen met de bedrijven die ermee aan de slag gaan.
Bang worden is makkelijk. Snappen wat je inzet is werk. Dat werk doen we liever samen.
Bronnen en verder lezen
- 1.Alias Robotics: Humanoid Robots as Attack Vectors · meting telemetrie G1, sep 2025
- 2.UniPwn op GitHub (Makris, Finisterre, Severov) · sep 2025
- 3.Takeonme over UniPwn en de reactie van Unitree · 2025
- 4.IEEE Spectrum over UniPwn · 25 sep 2025
- 5.39C3: Skynet Starter Kit (DARKNAVY) · 28 dec 2025
- 6.Fraunhofer IPA: benchmark voor humanoids · 27 mei 2026
- 7.UniBLEed (boschko) · 27 aug 2026
- 8.CVE-2026-27509: intern berichtensysteem Go2 · feb 2026
- 9.CVE-2026-1442: aanpasbare firmware-updates · feb 2026
- 10.RoboPAIR: robots met een taalmodel ompraten (UPenn) · okt 2024
- 11.CISA: lijst van lekken die echt misbruikt worden · geraadpleegd 23 okt 2026
- 12.Unitree: over de G1 (ontwikkelcomputer en login) · fabrikant
- 13.Unitree: architectuur van de G1 · fabrikant
- 14.NVIDIA: Jetson Secure Boot
- 15.AgiBot: beveiligingsadvies SA-2026-0001 · mei 2026
- 16.Recorded Future: Hacking Embodied AI · 2026
- 17.Sidley: FCC zet buitenlandse robots op de Covered List · 7 aug 2026
- 18.WilmerHale: Pentagon 1260H-lijst · 11 jun 2026
- 19.Steunbetuigingen GUARD Act (o.a. Agility)
- 20.Hexagon: AEON, een Europese humanoid op NVIDIA · jun 2025
- 21.RDI over RED 3.3 en EN 18031
- 22.RDI-gids Cyber Resilience Act
- 23.NCSC over de Cyberbeveiligingswet
- 24.Machinerichtlijn 2006/42/EG · geldt tot 20 januari 2027
- 25.Europese Commissie over de Machineverordening
- 26.AI-verordening, gewijzigd door verordening 2026/1744 · in werking 27 juli 2026
- 27.Autoriteit Persoonsgegevens over de DPIA
- 28.IFR World Robotics 2026 (presentatie) · 24 sep 2026